智谱ZCode“静默上传代码”事件全复盘:整改、开源与10万份Token补偿
2026年9月,智谱旗下AI编程工具ZCode被曝在用户不知情的情况下上传代码数据,引发开发者社区的广泛关注。从事件曝光到官方整改、开源、补偿,整个过程历时约十天。本文梳理事件经过、关键时间节点与行业影响。
一、事件经过:313MB加密快照引发的信任危机
事件源于技术博主ferstar在清理磁盘空间时,发现ZCode本地数据目录中存在一份313MB的加密文件。据其公布的文件清单,该文件由约345MB的项目工作区压缩生成,涉及42411个文件,其中.git目录占86.6%。通过分析旧版客户端代码及网络请求,ferstar发现客户端会从服务端获取上传凭证和加密公钥,在本地生成并加密工作区快照,随后上传至阿里云OSS。
更严重的是,有开发者发现即便在ZCode设置界面手动关闭数据上传开关,后台进程仍在持续上传数据。企业用户太原承明科技独立取证确认,被上传数据包括6个工作区、34549个文件、约425MB,含源代码、版本控制历史和配置文件,远超出ZCode《隐私政策》载明的收集范围。
二、官方回应与整改时间线
9月18日,智谱通过ZCode官方群组向受影响用户致歉,承认问题源于“代码库索引”功能。该功能用于支持历史版本回退和Repo Wiki生成,在上线初期默认开启,Repo Wiki在云端生成页面时可能触发仓库数据上传。智谱表示上传数据在Wiki页面生成后会立即销毁,不作保存。
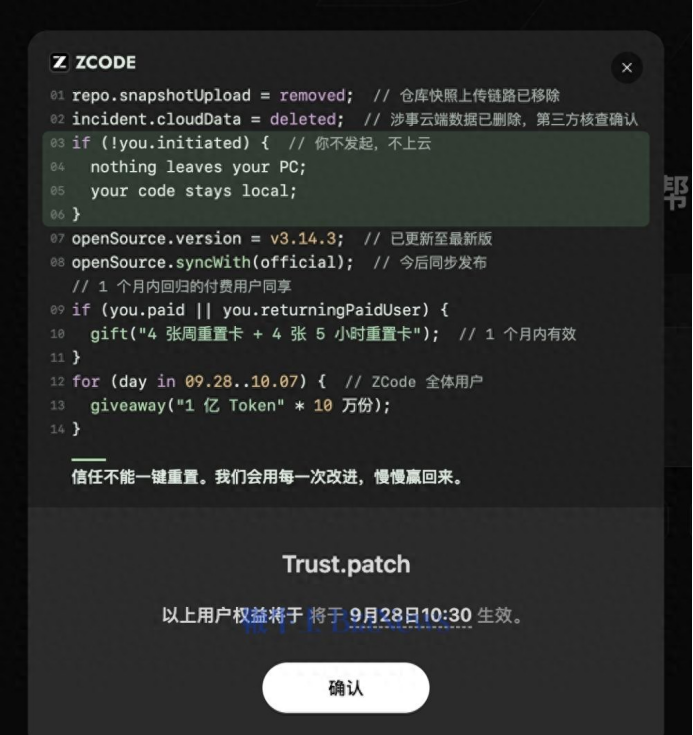
9月19日,智谱发布ZCode v3.14.0,移除Repo Wiki入口及仓库快照生成、上传路径。
9月21日,智谱将ZCode源代码发布至GitHub,采用Apache-2.0开源许可证。中国信通院和绿盟科技完成第三方安全审计,确认相关阿里云OSS存储桶及全部数据对象已删除,处于云端零数据状态。ZCode v3.14.0未发现可触发本地仓库快照或文件外发的功能路径。
同时,智谱宣布MaaS平台上线“数据内容不留存”功能,承诺模型调用输入、输出不进行静态存储,并建立常态化安全漏洞报告机制。
9月28日,智谱公布补偿方案:付费用户及一个月内回归的付费用户获赠4张周额度重置卡和4张5小时额度重置卡,有效期一个月;9月28日至10月7日期间,面向全体用户每日发放“1亿Token×10万份”。智谱在公告中表示:“信任不能一键重置,我们会用每一次改进,慢慢赢回来。”
三、资本市场反应与企业用户行动
事件对智谱股价造成明显冲击。9月21日,智谱港股股价早盘跌超4%,盘中一度跌超5%,三个交易日累计跌幅超过16%。
企业用户太原承明科技于9月19日晚向智谱公开发函,要求就数据删除、私钥保管及是否发生跨境传输等问题作出12项答复。函件指出,ZCode客户端的网络请求指向新加坡主体,而服务协议签约主体为北京智谱华章,要求智谱说明数据是否发生出境传输或境外存储。
不过,9月23日,承明科技发布澄清说明,称此前针对ZCode发出的函件及接受媒体采访的内容存在“举证错误、表述不严谨及措辞过度”等问题,将撤回函件及所列主张。
四、行业背景:“默认开启”是行业普遍现象
复盘此次争议,核心原因在于“默认开启的代码库采集功能”。快思慢想研究院院长田丰向澎湃新闻表示,这是行业普遍现象,并非某一家公司的产品疏漏。他分析,这类设计大概率并非出于恶意收集数据的动机,而是产品团队在功能设计时把“索引数据”当成了普通产品特性,没有按照数据出域的规格去走安全评审流程。
人工智能研究者郭涛则认为,此事表面是产品交互设计疏漏,背后折射出AI编程赛道普遍存在的合规伦理短板。在赛道高速扩张阶段,厂商优先迭代产品能力,把功能落地置于数据安全之前,许多产品的默认配置倾向于最大化获取本地项目数据。类似情况并非只在国内发生:此前OpenAI Codex CLI就曾被安全研究机构曝光,攻击者可在项目配置文件中嵌入指令,Agent在非交互执行模式下会悄无声息地将开发者本地密钥信息发送出去。
五、常见问题FAQ
ZCode上传了哪些数据?
据开发者取证,被上传数据包括完整项目源代码、Git版本控制历史、数据库口令、云服务权限凭证及员工个人信息等完整归档文件,远超ZCode《隐私政策》载明的收集范围。
智谱采取了哪些整改措施?
ZCode v3.14.0已移除Repo Wiki及仓库快照生成、上传路径;源代码已在GitHub开源(Apache-2.0许可证);中国信通院和绿盟科技完成第三方安全审计,确认云端数据已删除。
补偿方案具体是什么?
付费用户及一个月内回归的付费用户获赠4张周额度重置卡和4张5小时额度重置卡,有效期一个月;9月28日至10月7日期间,全体用户每日可领取“1亿Token×10万份”。
数据是否被用于模型训练?
智谱表示,社区提及的代码数据没有留存,也未将其用于模型训练。
这件事对AI编程工具行业意味着什么?
AI编程工具普遍存在“默认开启高风险功能”的问题。开发者社区技术敏感度极高,任何不透明的数据处理行为都可能引发信任危机。行业需要将最小必要原则前置到产品立项阶段,明确本地索引与云端上传的边界。
相关文章


 QQ群
 微信
 豫公网安备 41040202000300 号
评论